terça-feira, 15 de maio de 2012

Processando e-mails: Uma abordagem simplificada do GTD para e-mails

      Este não é um post tão técnico, mas não conheço uma pessoa que trate de assuntos técnicos que não tenha que trabalhar com e-mails. Acredito que todos tenham enfrentado uma situação de se sentir desorganizado ou não eficiente. Apresento uma método que eu utilizo e, pra mim, se tornou vital!
      Existia uma época que eu imaginava que ter vários filtros no meu cliente de e-mail (seja um cliente web ou desktop) era sinônimo de ser organizado. Tinha várias pastas, tudo divido por pessoas ou por grupos. Não vou negar que esta abordagem até funcionava, pelo menos enquanto a quantidade de mensagens ou de atividades que elas carregavam não eram volumosas.
     Uma vez que a quantidade de mensagens começaram a aumentar, a coisa começou a complicar. Era comum esquecer algo ou passar batida alguma mensagem importante. Fui atrás de uma metodologia de organização pessoal, assim conheci o GTD (Getting things done ) do David Allen por meio do livro "A arte de fazer acontecer". 
     O GTD é um método de gerenciamento de ações bastante completo. Ele foi concebido para que você gerencie toda sua vida : De projetos no trabalho até como/quando pagar conta de energia elétrica. 
    Uma das premissas do GTD é que você tem que manter sua cabeça "descarregada", você não pode confiar na sua mente para lembrar de tudo, pois uma hora ou outra ela falha. Existem casos piores, quando a sua mente "bipa" as coisas em momentos em que você não pode fazer absolutamente nada. Muitas vezes, naquela hora em que estamos pegando no sono, minha mente trazia atividades que eu tinha que realizar... mas não naquela hora. 
    Para que você mantenha sua cabeça "limpa" as suas pendências devem estar armazenadas em algum local e dentro de um processamento que você confie. Se você não confia na sua forma de organização, sua mente tentará fazer o trabalho de lembrar das suas pendências (e ela não é tão inteligente para este tipo de coisa). O objetivo deste post não é falar de todo o GTD, mas apresentar uma abordagem simplificada, baseada no mesmo, para o processamento de e-mails. Para os que quiserem saber mais, leiam o livro! :)
   Para a utilização deste método você precisa:

                      - Cliente de e-mail que suporte criação de pastas, rótulos ou marcadores;
                      - Um Calendário (seja físico ou virtual);
                      - Disciplina.


   O Fluxograma acima contém toda a lógica do processamento. Você não usará filtros, você realizará o trabalho de filtragem e processamento manualmente, pois fará parte da metodologia. Os "azuis" do fluxograma são as pastas/rótulos/marcadores que você criará dentro do seu cliente de e-mail.  
   Todos os seus e-mails devem chegar em um único ponto que é a caixa de entrada , você deve  processá-la periodicamente. O objetivo é sempre limpá-la, tudo tem que ser tratado e receber um destino. Se existe algo na caixa de entrada é porque está esperando a sua análise, nada deve ficar na caixa de entrada após a análise. O processo de processamento é simples e está explicado nas estruturas de decisão do fluxo. 
   A pasta referência receberá tudo que merece ser armazenado. Um assunto que já foi resolvido, um link interessante, algo que você irá precisar no futuro e etc. É um arquivo. Todos os clientes de e-mail que eu conheço (seja desktop ou web) tem recursos de busca, você utilizará este recurso na hora de buscar algo no seu "arquivo".
   No "Em espera" ficarão os e-mails que você repassou para alguém resolver e que precisa "monitorá-los" até receber a resposta. Uma vez que a pessoa responda este e-mail (que vai cair na Caixa de entrada novamente, lembre-se, não existem filtros) caso esteja resolvido ele irá para o referência.
   "Próximas ações" são as mensagens que você tem que realizar uma atividade. Será sua lista de tarefas com as mensagens que não puderam ser resolvidas de bate-pronto.
   Caso o e-mail seja de alguma reunião ou evento que tem data certa para ser realizado, você utilizará o calendário para marcar isto.

    Uma vez implementado o método, a rotina de processamento é basicamente esta:
                 - Verificar o calendário;
                 - Limpar a caixa de entrada, realizando o "processamento". Algumas mensagens serão resolvidas na hora, outras deletadas, delegadas (Em espera), agendadas (calendário) ou esperarão para um momento oportuno (Próximas ações);
              - Verificará as mensagens que já foram delegadas anteriormente (Em espera), para verificar se precisa realizar uma cobrança e etc;
                  - Trabalhará nas suas tarefas (pasta próximas ações);

    O grande ganho de implementar este método de gerenciamento é que fica claro e fácil de identificar as suas pendências (Próximas ações) e as pendências que você delegou (Em espera). O que não presta é descartado (Lixeira), o que servirá algum dia ou é um assunto resolvido é arquivado (referência).
    Você não irá mais abrir a pasta de e-mails do seu chefe e ficar buscando,lendo e pensando: "o que eu tenho mesmo que resolver? o que eu já resolvi ? cadê aquela coisa que ele acabo de me cobrar?" kkk! 
     O que você tem que fazer está em um local (Próximas ações e Calendário), o que alguém tem que fazer pra você também (Em Espera). O que já foi resolvido ou você pode precisar em algum momento está guardado (referência). É uma metodologia orientada à ações.
    Um detalhe técnico que ajuda muito é se o cliente de e-mail agrupa as mensagens relacionadas (mensagens que são resposta de uma outra mensagem, criando um thread). O Gmail (o cliente que eu utilizo) faz isso por padrão (sei que o outlook também tem este recurso). 
    Alguns links de implementações de GTD em clientes de e-mail :
        - Gmail
        - Outlook
        - Thunderbird


quarta-feira, 11 de abril de 2012

Medir performance, detectar gargalos ou comportamentos estranhos em estações de trabalho windows : PERFMON!

    Volta e meia surgem situações onde máquinas apresentam lentidão, comportamentos não esperados e dúvidas são levantadas com relação a o que exatamente está causando este tipo de anomalia. Problemas atribuídos à rede, link ou Internet pode na verdade ser um problema na estação de trabalho. 
    Para detectarmos com exatidão o que está acontecendo podemos recorrer a ferramenta nativa do windows: Performance (perfmon).


    Com ela podemos selecionar "contadores" , que são variáveis diversas do sistema: % de utilização processador, memória, quantidade de dados que trafegam na rede, % de uso de determinado processo e  etc etc etc. 
    Ela também tem o grande recurso de agendamento (logs de contadores) que pode ser configurado para coletar com certa periodicidade (amostra) dos dados dos contadores durante determinado tempo (Horas, dias, semanas) para que, posteriormente, seja feita uma análise do log que pode ser aberto em qualquer outro computador que tenha perfmon.
   Uma estratégia interessante: Configure e agende por um tempo determinado um "monitoramento" utilizando o perfmon em uma estação de trabalho onde existem reclamações (mas geralmente quando chegamos na estação o problema "já acabou").

    Mais detalhes sobre o perfmon:

    Sugestão de alguns contadores:

    
     Análise de gargalos:

     Utilização de processador: System\Process Queue Length - Deve ser menor que 10
     Utilização de memória: memory\Pages input/Sec  - Deve tender a 0.
     Utilização de disco: PhysicalDisk\Current Disk Queue Length\Dirveletter - Entre 2 e 3
     Utilização de rede : Network Interface\Output Queue Length\nicname - Em média 2 pacotes
     
     Contadores Gerais:

      Utilização de processador: Processor\% Processor Time\_Total
      Utilização de memória: Process\Working Set\_total
                                        memory\Available mBytes
      Utilização de disco: PhysicalDisk\Bytes/sec\_Total
      Utilização de rede : Network Interface\Bytes Total/Sec\nicname

    Contadores por processo:

    Process\Private Bytes - nomedoprocesso
    Process\% Processor Time - nomedoprocesso

Obs : Nas novas versões do windows (Vista, 7, 2008 server) o "performance" é chamado de "Medidor de desempenho", mas continua com a mesma funcionalidade. 

terça-feira, 10 de abril de 2012

Teste de largura de banda e QOS: Jperf (Iperf)

   O Jperf é um front-end gráfico em Java para o iperf. É uma ferramenta livre para testar a largura de banda em rede TCP/IP, sua funcionalidade principal, mas também é possível realizar outros tipos de testes como Jitter, perda de pacotes e configurações de QOS. O Jperf (e o Iperf) tem versões para windows e linux e pode ser obtido aqui : http://code.google.com/p/xjperf/ . Ele não é "instalável", só é necessário que a máquina tenha o JRE.
   A saída do teste é textual (pela aba output) e gráfica, a duração e amostragem são configuráveis.

 
   Ela funciona no esquema  "cliente/servidor": Abre-se uma instância do Jperf em uma ponta do link alvo do teste, configura-se a porta e é iniciado como servidor. Do outro lado do link, fica no modo cliente em que o IP do servidor e a porta (existe uma série de outras opções opcionais para customização do teste) devem ser passados como parâmetros. É possível realizar o teste tanto com TCP como UDP (O cliente e o servidor devem estar configurados para utilizar o mesmo protocolo).


   Considerações importantes:

  • O sentido do tráfego é do cliente para o servidor, é como se o lado servidor fosse realizar um download do cliente (o cliente que "empurra" os bits, o servidor só recebe e manda os acks). 
  • Infelizmente não é possível configurar a porta origem no cliente o que não torna a ferramenta "perfeita" para um teste de QOS, mas ainda assim "dá pro gasto". Existe uma outra ferramenta mais robusta (mais complicada e mais feia) que consegue realizar isto, é o MGEN,  desenvolvido pela Marinda dos E.U.A  http://cs.itd.nrl.navy.mil/work/mgen/
  • É possível abrir várias instâncias do Jperf para testes com vários fluxos em diferentes portas, tome cuidado com as portas para não bater com algum serviço que já esteja escutando na máquina.

   Um teste de QOS pode ser implementado da seguinte maneira:

  1. Na ponta que será "servidora" é aberto 3 instâncias do Jperf, cada uma utilizando uma porta distinta que estejam configuradas com prioridades diferentes nos roteadores.
  2. Na ponta cliente faça testes variados: ora utilize somente uma porta, depois ative outro fluxo da outra porta ou ainda mais de um fluxo na mesma porta (com a opção parallel streams). Será possível verificar se as políticas de QOS estão funcionando (lembre-se do sentido do tráfego).
   Segue um teste que realizei numa rede wireless N. Os nós (lado cliente e servidor) estavam "linkados" em 65Mbps, na prática não chega a 10Mbps (fica ocilando nos 9Mbps). O lado cliente estava configurado com dois fluxos (parallel strems), durante 600 segundos (Transmit) e a cada 5 segundos era exibida a throughput de cada fluxo e a soma (Report Interval)


      Para mais dicas sobre testes utilizando Jperf (e Iperf), visitem http://openmaniak.com/iperf.php


segunda-feira, 9 de abril de 2012

Alta Disponibilidade(HA): Mcafee Firewall Enterprise 8.2

   Esta postagem demonstra a instalação, utilizando máquinas virtuais, e configurações básicas de um cluster de alta disponibilidade utilizando o Mcafee Firewall Enterprise versão 8.2.
   O MFE tem como base o mesmo sistema operacional do PFsense (FreeBSD) com customizações que leva o nome de SecureOS.
   Este Firewall conta com todas as capacidades de um FreeBSD adicionando algumas funcionalidades interessantes como GTI , GeoIP, Smart Filter, conceito de zonas, interface gráfica e muito, muito mais (como fala a gravação do suporte Platinum da Mcafee kkk). Para quem estiver procurando um firewall, vale a pena conhecê-lo.
   A maior parte da administração rotineira é feita via Interface Gráfica (o software cliente admin console, for windows), embora também esteja disponível acesso SSH (com comandos dos "BSD likes" mais comandos específicos do SecureOS, existe um manual que discorre sobre eles).
   Tendo em mãos a ISO do firewall, pacote de instalação do Admin Console, Vmware Workstation e uma máquina que suporte a execução destes componentes, podemos começar a instalação.
  • obs¹: O MFE requer uma licença, caso não seja inserida uma licença válida ele funciona por 30 dias, o que para fins de POC ou LAB é suficiente.
  • obs²: Eu tenho acesso a estes softwares por trabalhar em um local que tem licenças MFE e acesso para download no site da Mcafee, caso não seja seu caso, entre em contato com um revendedor/parceiro Mcafee.
  • obs³: O MFE tem um manual bem abrangente e a Mcafee tem uma base de conhecimento bacana. 

A estrutura que será configurada:

Topologia e endereçamento dos membros e do cluster
   As configurações de hardware mínimas das VMs para esta configuração de cluster. Lembrando que são necessárias duas máquinas:


Realize o boot com a .iso , caso seja uma máquina "limpa" ele realiza um "auto-instalador" e reinicia a máquina. O processo de instalação básica deve ser realizado nas duas máquinas.
Início
Auto Install

Instalação
Término da auto-instalação
 Após esta instalação preliminar ele reiniciará a máquina e pedirá as configurações. Existe uma forma de fornecer as configurações e licenças por meio de um pendrive, utilizando o software "quick start" que é instalado junto com o "admin console". Aqui será configurado manualmente:


Tela após a instalação preliminar


EULA

Aceitando EULA

Identificação para o licenciamento
   Após estas etapas, começa a configuração. Não iremos configurar o firewall para ser gerenciado por um Control Center (Outro produto para centralizar a gerência de um parque de MFEs), não iremos utilizar o modo bridge e, inicialmente, só terá regras que permitem a administração do firewall. Na configuração é requisitado o endereçamento da interface interna e externa, usuário, senha, dns, default gateway e servidor de e-mail. A última pergunta é sobre se a administração será realizada somente pela zona Interna.
   O conceito de Zonas é interessante: várias interfaces de rede podem participar de uma mesma zona e regras podem ser atribuídas por zonas. É um artifício para regras (ou ACLs) ou configurações que podem ser aplicadas para várias redes, evitando redundância.

Configurações

Configurações

Configurações

Revisão das configurações

Software instalado
   Com o software instalado, toda a configuração pode ser realizada via Admin Console. O procedimento é muito simples, basta adicionar um firewall (sua máquina deve estar na mesma rede da interface interna) e o IP. Será pedido o usuário e senha:

Primeiro acesso via Admin Console

Acesso via Admin Console

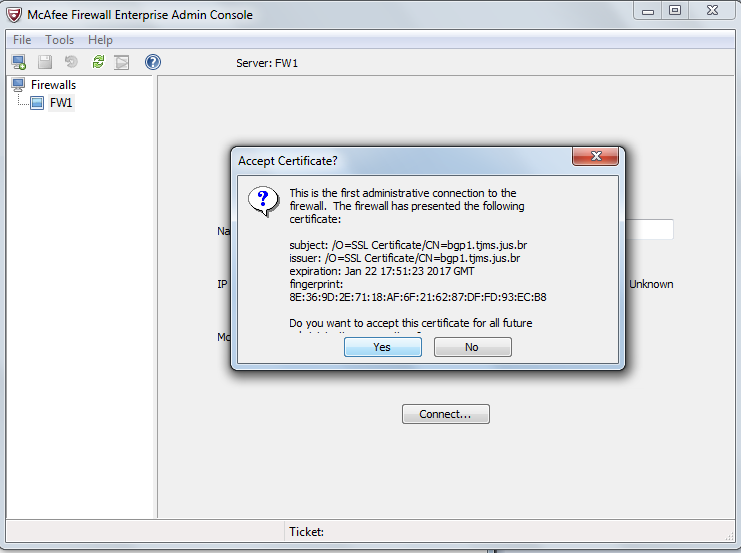
Janela da aceitação do certificado.

Acesso via Admin Console


Acesso via Admin Console
Dashboard


Configurações das interfaces de rede
IMPORTANTE - Liberando o ICMP echo na zona, se desejado
Configuração de interface de rede
Interfaces de rede
   A configuração das interfaces de rede é muito simples. É importante manter a consistência nos nomes das zonas, das interfaces de rede e do endereçamento nos firewalls que farão parte do cluster. Reserve uma interface de rede, zona e endereçamento para o heartbeat. Uma vez tudo pronto, é hora de partir para o wizard do cluster em uma das máquinas:


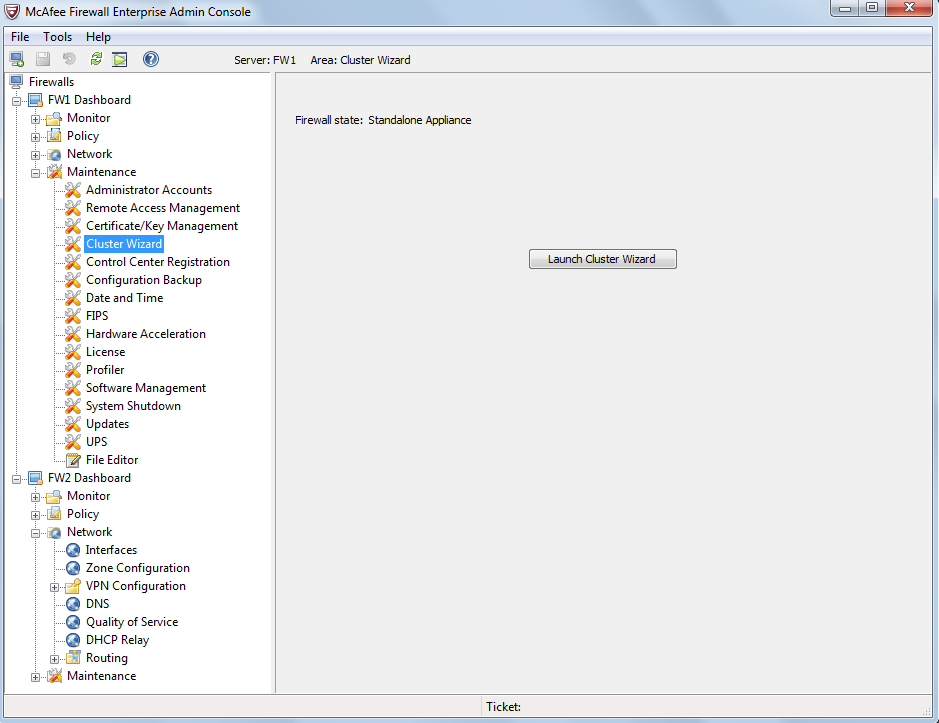
Configuração de cluster
Criação do Cluster
Tipos de cluster
   Os modos de funcionamento do cluster no MFE são divididos em duas famílias : Load-Sharing HA (que é a opção homônima) e Failover HA (Peer-to-peer HA ou Primary/Standby HA). O modo Load-Sharing distribue a carga entre os membros, logo os dois membros estarão trabalhando em conjunto, no modo Failover um trabalha e o outro fica em standby. A diferença do Peer-To-Peer para o Primary/Standby é que no segundo você define quem será o principal e ele sempre assumirá a carga caso esteja funcional, no primeiro irá depender do tempo de takeover para saber quem será o principal em um momento de falha. Será utilizada o modo Failover HA - Primary/Standby HA.
   Uma observação importantíssima: O modo Load-Sharing HA é extremamente dependente da solução de camada dois de rede (switching) e exige um cuidado e trabalho bem maior na implantação, por experiência própria tenha cuidado (seja com este produto ou com qualquer outro) quando a solução promover este tipo de funcionalidade (Não é todo switch que possibilita a configuração de Unicast-mirrored ou MAC Multicast e eu acho "feia e ignorante" a solução de Unicast-flooded).
   Após selecionado o modo do Cluster, aparecerá a tela de configuração dos IPs do Cluster, bem como a necessidade de ser configurada a zona de heartbeat (onde é realizado os testes de disponibilidade entre os membros):

Endereços compartilhados do cluster
Zona para o heartbeat
Revisão da configuração do cluster
   Depois da criação do cluster no primeiro membro, é preparada a configuração dos membros adicionais na seção "Pair Members". É indicado o nome, endereço, o tempo de takeover e uma chave de registro. Após isto, é necessário iniciar o wizard do cluster no segundo membro e escolher a opção "join existing cluster" e utilizar as informações previamente configuradas no primeiro membro :

Tela da configuração do cluster
Adicionando um membro do cluster
Término da preparação para o segundo membro
Adicionando um membro no cluster
Parâmetros previamente configurados no primeiro membro do cluster
    Depois destas etapas é só conectar no endereço internal do cluster para a administração. Eis um  cluster de Mcafee Enterprise Firewall com dois membros no modo failover HA Primary/Standby pronto pra guerra. 

Conectando no cluster
Dashboard do cluster

quinta-feira, 27 de outubro de 2011

Links Palestra Segurança

Links dos assuntos apresentados na palestra. Não esgotam o assunto mas creio nortear os interessados nesta área.


Distribuição Linux para Pentest
Backtrack http://www.backtrack-linux.org/

Metodologias, normas, guias:
CIS Security Benchmarks http://benchmarks.cisecurity.org/en-us/?route=default
NIST 800 http://csrc.nist.gov/publications/PubsSPs.html
OWASP https://www.owasp.org/index.php/Main_Page
ISO 27000 http://www.abnt.org.br/m3.asp?cod_pagina=1132
PCIDSS https://www.pcisecuritystandards.org/security_standards/
OSSTMM http://www.isecom.org/osstmm/

Cursos
Clavis http://www.clavis.com.br/
4Linux http://www.4linux.com.br/cursos
Legaltech http://www.legaltech.com.br/treinamentos-cursos.php
Flipside http://www.flipside-scp.com.br/

Certificações:
Security+ http://certification.comptia.org/getCertified/certifications/security.aspx
Certified Ethical Hacker https://www.eccouncil.org/certification/certified_ethical_hacker.aspx
CISSP https://www.isc2.org/CISSP/Default.aspx

Informações nacionais
Stay Safe podcast http://www.staysafepodcast.com.br/
Blog SegInfo http://www.seginfo.com.br/
CERT BR http://www.cert.br/
Resposta a incidentes e Forense Computacional http://forcomp.blogspot.com/
Coruja de TI http://blog.corujadeti.com.br/
Think Security First http://wagnerelias.com/
Malwares Brazilian http://malwaresbr.blogspot.com/

Livros
Segurança em ambientes cooperativos http://www.submarino.com.br/produto/1/1974957/
Hacking http://www.submarino.com.br/produto/1/21576093/hacking
Hackers Expostos http://www.submarino.com.br/produto/1/158718/hackers+expostos
Universidade Hacker http://www.submarino.com.br/produto/1/21505201/

Whitepapers Interessantes
Cibercrime e Hacktivismo http://www.mcafee.com/br/resources/white-papers/wp-cybercrime-hactivism.pdf
Ciberataques ao setor energético mundial http://img.en25.com/Web/McAfee/McAfee_NightDragon_WhitePaper_021011_bp.pdf


Caso tenham alguma dúvida ou pergunta é só entrar em contato: altairum@gmail.com


domingo, 31 de julho de 2011

Desvio de tráfego layer-2 (MAC) com bridge transparente - Linux e Ebtables

    Quando numa migração onde não se pode (ou não se quer) realizar uma troca "agressiva" de um dispositivo de rede por um outro (troca de firewall/roteador/gateway) e ainda deseja-se manter o roteamento IP da rede intacto, uma bridge transparente é uma ótima ferramenta para se desviar o tráfego no nível ethernet da comutação de quadros. A bridge é configurada em um Linux , com duas interfaces de rede e que tenha instalado o ebtables. No Ubuntu 10.04 LTS é instalado pelo pacote "bridge-utils".
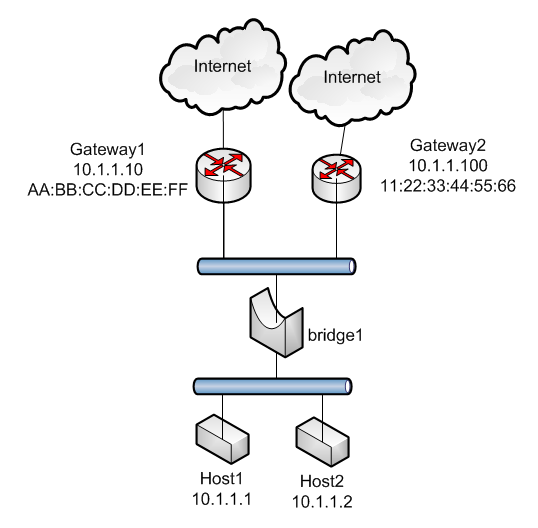
    Exemplificando melhor a utilização: Imagine um teste de um novo roteador, onde deseja-se que somente o host2 utilize-o, mas sem realizar alterações de roteamento e endereçamento.
Rede exemplo

    Neste caso a bridge é posicionada na entrada LAN dos roteadores, como segue:


    Quando o host2 envia pacotes para redes que ele não está diretamente conectado, neste caso redes diferentes de 10.1.1.0/24, ele envia os pacotes para o gateway. Um pacote endereçado ao gateway do host2, por exemplo um PING para o DNS do google (8.8.8.8), teria estas informações:

MAC destino: AA:BB:CC:DD:EE:FF
MAC origem: MAC_DO_HOST2
IP destino: 8.8.8.8
IP origem: 10.1.1.2

    A configuração completa da bridge para alterar-se o tráfego para o Gateway2 seria a seguinte:

#ativação das interfaces sem IP
ifconfig eth0 0.0.0.0 up 
ifconfig eth1 0.0.0.0 up

#configuração da bridge
brctl addbr br0 
brctl addif br0 eth0
brctl addif br0 eth1

#atribuição de IP para a bridge (para administração)
ifconfig br0 10.1.1.50 netmask 255.255.255.0 up 

# "bypass" se o pacote for com destino a rede interna
ebtables -t nat -A PREROUTING -i eth0 -p ipv4 --ip-src 10.1.1.2 --ip-dst 10.1.1.0/24 -j ACCEPT

#muda o MAC Destino para o Gateway2 para o restante dos pacotes
ebtables -t nat -A PREROUTING -i eth0 -p ipv4 --ip-src 10.1.1.2 -j dnat --to-dst "11:22:33:44:55:66"


    Com esta configuração, a bridge os pacotes que vierem do host2 com destino externo terão seus MAC Destino modificados e sendo encaminhados para o Gateway2 que realizará o roteamento.
    Já utilizei com sucesso esta manipulação na migração de um firewall onde, em um primeiro momento, redirecionamos todo o tráfego dos Proxies de navegação interna. É possível realizar uma migração com as estruturas em paralelo funcionando, serviço por serviço, somente mantendo cuidado e avaliando previamente os possíveis caminhos de roteamento e comutação de quadros que podem ser realizados e então configurando na bridge. 
    Agradeço ao grande mestre Ricardo Barbosa  que ajudou-me na configuração e entendimento dessa funcionalidade. :)

domingo, 1 de maio de 2011

Configuração automática de Proxy WEB: WPAD via DNS

    Defrontei-me com uma necessidade para um segmento de rede wireless para visitantes no órgão onde trabalho. Liberar alguns sites Jurídicos e governamentais para navegação. A idéia proposta era direcionar este fluxo para o nosso filtro de contéudo restringindo o segmento a este tipo de navegação, mas a idéia de instruir pessoas a configurar o proxy nos navegadores não me parecia muito arrojada. A saída foi utilizar a tecnologia WPAD para configuração automática de proxy.
    A forma de funcionamento do Wpad é simples. A estação faz uma pesquisa de DNS por "wpad.dominio" (a informação do domínio já foi recebida por DHCP), caso a pesquisa retorne positiva, ele busca o arquivo wpad.dat via HTTP junto ao host (http://wpad.dominio/wpad.dat). O arquivo wpad.dat contêm a informação de configuração do proxy para o browser que é então utilizada.
Funcionamento do WPAD via DNS

    Configurei um registro A no DNS interno como "wpad", apontando para o host que iria servir o wpad.dat.    
    Caso seja utilizado um Windows Server como DNS interno é necessário um passo adicional retirando o wpad como registro reservado (http://technet.microsoft.com/en-us/library/cc995158.aspx).
    Para servir o arquivo wpad.dat utilizei o mesmo servidor do filtro de conteúdo, no caso Mcafee Web Gateway, que tem a opção de habilitar um webserver para este tipo de situação (É só seguir as instruções do product guide https://kc.mcafee.com/resources/sites/MCAFEE/content/live/PRODUCT_DOCUMENTATION/22000/PD22889/en_US/mwg_702_pg_product_7002778A00_en-us.pdf ).
    O arquivo wpad.dat é um javascript que pode ser customizado de acordo com o ambiente. É possível configurar exceções como, por exemplo, para acessar recursos locais (redes locais) não utilizar o Proxy (Direct).

Conteúdo do arquivo wpad.dat:


function FindProxyForURL(url, host) {
    if (shExpMatch( host, "192.168.0.*" )
    ||  shExpMatch( host, "127.*" )
    ||  shExpMatch( host, "localhost" )
    ||  isPlainHostName( host )
    ||  dnsDomainIs( host, ".tjms.jus.br" )
    ||  dnsDomainIs( host, ".tjms.gov.br" )
    ||  dnsDomainIs( host, ".intranet" )) {
        return "DIRECT"; 
    }
    else
        return "PROXY 172.16.1.2:8080";
}


   Uma vez realizada a configuração o funcionamento é imediato. Realizei testes com Internet Explorer, Firefox e Chrome, a operação é perfeita. :) O WPAD é uma medida simples que pode ser utilizado quando não existe a possibilidade de rodar scripts (Logon Script ou GPO) nos clientes, já que os browsers vem por padrão a opção "detectar automaticamente as configurações" que busca o recurso do WPAD.